Dalam beberapa tahun terakhir, ancaman siber telah mengalami transformasi yang dramatis. Dengan munculnya teknologi kecerdasan buatan (AI), peretas kini mengadopsi metode yang lebih canggih, termasuk injeksi malware berbasis AI. Taktik ini, yang melibatkan penyisipan kode berbahaya ke dalam pustaka perangkat lunak open-source, menjadi semakin umum. Saat ini, banyak organisasi yang tidak menyadari potensi risiko yang ditimbulkan oleh serangan ini, terutama ketika mereka bergantung pada komponen pihak ketiga untuk pengembangan perangkat lunak. Dalam artikel ini, kita akan mengupas lebih dalam mengenai meningkatnya injeksi malware berbasis AI dan pentingnya penerapan taktik shift-left untuk mengatasi tantangan ini.
Transformasi Lanskap Ancaman Siber
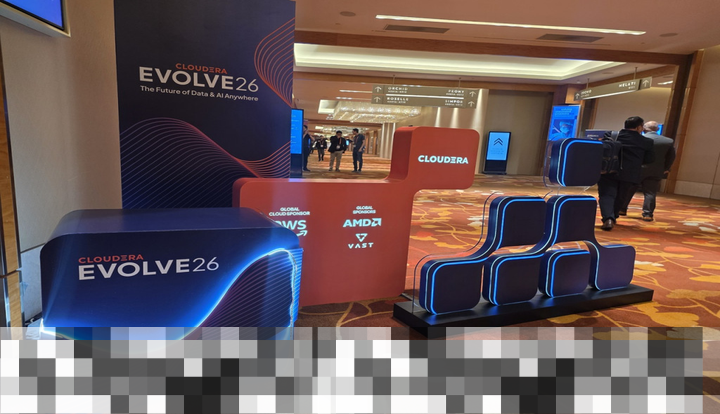
Perkembangan pesat dalam teknologi AI telah mengubah cara peretas menjalankan serangan. Menurut Sergio Gago, Chief Technology Officer Cloudera, ketika sistem keamanan perusahaan sangat kuat, para penyerang beralih ke komponen pihak ketiga yang mereka gunakan. Pustaka open-source, yang dikelola oleh komunitas, sering kali menjadi target yang menguntungkan bagi mereka. Hal ini disampaikan oleh Sergio dalam acara Cloudera Evolve 2026 di Singapura.
“Ketika agen AI peretas tidak dapat menembus perusahaan secara langsung karena sistem keamanan yang ketat, mereka akan meretas perangkat lunak pihak ketiga seperti open-source,” kata Sergio. Dia menegaskan bahwa ada banyak kasus di mana agen AI berhasil menyuntikkan kode berbahaya ke dalam repositori komunitas. Akibatnya, pengembang yang tidak menyadari membawa virus ke dalam sistem internal mereka saat mengintegrasikan pustaka tersebut.
Peran AI dalam Serangan Siber
Model-model AI terbaru tidak hanya berfungsi sebagai alat bantu, tetapi juga telah menjadi senjata dalam peperangan siber. Berbeda dengan manusia yang memiliki keterbatasan dalam waktu dan kemampuan analisis, agen AI dapat dengan cepat mendeteksi ribuan celah kerentanan minor (Common Vulnerabilities and Exposures/CVE) dalam hitungan detik. Mereka kemudian dapat merangkai celah-celah ini menjadi serangan rantai eksploitasi yang berbahaya.
Meningkatnya kompleksitas serangan ini menunjukkan betapa pentingnya bagi organisasi untuk meningkatkan pertahanan mereka. Karena serangan berbasis AI dapat terjadi dengan sangat cepat, pendekatan tradisional dalam keamanan siber mungkin tidak lagi cukup untuk melindungi sistem informasi yang sensitif.
Pentingnya Pendekatan Shift-Left dalam Keamanan
Untuk menghadapi tantangan yang ditimbulkan oleh injeksi malware berbasis AI, Cloudera mendorong adopsi pendekatan shift-left security di kalangan pengembang perangkat lunak dan pelaku industri. Pendekatan ini mengharuskan pemeriksaan keamanan dilakukan lebih awal dalam siklus pengembangan, mulai dari tahap perancangan dan penulisan kode.
Sergio menjelaskan bahwa langkah-langkah perlindungan preventif harus diambil agar risiko dapat diminimalisir. Sebagai contoh, Cloudera tidak lagi mengunduh paket perangkat lunak langsung dari repositori publik seperti GitHub ke dalam sistem inti mereka. “Kami menggunakan repositori internal khusus yang berisi clean images. Setiap kode open-source yang masuk akan dipindai berulang kali menggunakan berbagai mesin analisis untuk memastikan kebersihannya sebelum dapat digunakan,” tambahnya.
Praktik Terbaik dalam Implementasi Shift-Left Security
- Melakukan audit keamanan secara rutin pada kode yang diunduh.
- Membangun repositori internal untuk menyimpan kode yang telah diverifikasi.
- Menerapkan alat otomatisasi untuk analisis dan pengujian keamanan.
- Meningkatkan pelatihan keamanan bagi pengembang.
- Berkolaborasi dengan komunitas open-source untuk berbagi informasi mengenai kerentanan.
Dengan menerapkan praktik-praktik ini, organisasi dapat mengurangi potensi risiko yang ditimbulkan oleh injeksi malware berbasis AI. Selain itu, kesadaran akan pentingnya keamanan sejak awal pengembangan perangkat lunak harus ditanamkan dalam budaya perusahaan.
Investasi dalam Keamanan Produk
Cloudera juga mengumumkan bahwa mereka telah melipatgandakan ukuran tim keamanan produk mereka hingga tiga kali lipat. Langkah ini bertujuan untuk memastikan bahwa mereka dapat dengan cepat merespons ancaman yang muncul. Dengan memanfaatkan model AI internal, tim ini dapat mengotomatiskan pengujian penetrasi, mendeteksi celah CVE, dan merilis ribuan perbaikan keamanan pada setiap siklus pembaruan platform.
Dengan meningkatnya kompleksitas serangan siber yang menggunakan AI, penting bagi organisasi untuk memiliki tim keamanan yang tidak hanya besar, tetapi juga terlatih dan siap menghadapi tantangan yang ada. Investasi dalam pelatihan dan teknologi terbaru akan sangat berpengaruh pada ketahanan sistem informasi mereka.
Audit Rantai Pasok Perangkat Lunak yang Efektif
Seiring dengan meningkatnya ancaman yang dihadapi, audit rantai pasok perangkat lunak kini menjadi hal yang wajib dilakukan. Dengan mengaudit setiap komponen yang digunakan dalam pengembangan, organisasi dapat memastikan bahwa mereka tidak menggunakan perangkat lunak yang sudah terinfeksi atau memiliki kerentanan yang diketahui.
Audit ini harus mencakup:
- Pemeriksaan kode sumber untuk menemukan kerentanan yang mungkin ada.
- Verifikasi integritas pustaka open-source yang digunakan.
- Pengujian terhadap aplikasi untuk mendeteksi potensi serangan.
- Penilaian risiko terhadap setiap komponen pihak ketiga yang diintegrasikan.
- Monitoring berkelanjutan terhadap pembaruan dan patch keamanan.
Dengan melakukan audit secara menyeluruh, organisasi dapat meningkatkan ketahanan infrastruktur data mereka dan melindungi diri dari potensi serangan berbasis AI yang semakin canggih.
Menghadapi Tantangan Masa Depan
Meningkatnya injeksi malware berbasis AI menjadi tantangan serius yang harus dihadapi oleh setiap organisasi di era digital saat ini. Dengan serangan yang semakin kompleks dan canggih, pendekatan keamanan yang konvensional tidak lagi memadai. Oleh karena itu, penting untuk mengadopsi strategi yang lebih proaktif dan inovatif.
Penerapan taktik shift-left security, investasi dalam tim keamanan, dan audit rantai pasok perangkat lunak yang efektif merupakan langkah-langkah penting untuk melindungi organisasi dari ancaman yang ada. Kesadaran dan tindakan cepat akan menjadi kunci untuk menjaga integritas dan keamanan sistem informasi di masa depan.
➡️ Baca Juga: Inflasi Yogyakarta Mencapai 3,31 Persen, Fokus pada Pasokan Beras yang Berkurang
➡️ Baca Juga: Subsidi Benih Padi 2027: Mendorong Pertumbuhan Pertanian yang Berkelanjutan di Indonesia